Mit massgeschneiderten Penetration Tests deckt Oneconsult Sicherheitslücken in Netzwerken, Cloud-Umgebungen, IT- und OT-Systemen sowie KI-Systemen und KI-Agenten auf. Sie erhalten verifizierte Befunde, eine risikobasierte Bewertung und konkrete Empfehlungen zur Behebung.
Ein Penetration Test (kurz: Pentest) ist eine kontrollierte, autorisierte Sicherheitsprüfung, bei der unsere Experten die Methoden realer Angreifer simulieren, um gezielt nach Schwachstellen in Ihren Systemen zu suchen. Ein Pentest eignet sich für Unternehmen jeder Grösse, die Anwendungen, IT-Systeme, Cloud- und KI-Systeme (z. B. KI-Agenten) oder auch IoT- oder OT-Systeme absichern müssen. Die Ergebnisse werden in einem Bericht zusammengefasst, der alle gefundenen Sicherheitslücken, deren Risiken sowie konkrete Massnahmen zur Behebung aufzeigt.
Als spezialisierter Penetration-Testing-Anbieter setzt Oneconsult auf ein Team mit anerkannten Zertifizierungen aus der Branche, darunter OSCP, OSED, OSEP OSWE und OSWP von OffSec sowie Burp Suite Certified Practitioner (BSCP), Certified Red Team Operator (CRTO) und weitere. Seit mehr als 20 Jahren ist Penetration Testing unsere Kernkompetenz. Mit unserem über 30-köpfigen Pentester-Team setzen wir jährlich mehrere hundert Projekte um und greifen dabei auf umfangreiche Praxiserfahrung zurück.
Unsere Penetration Testing Services decken das gesamte Spektrum vernetzter Systeme ab, von (Web-)Anwendungen, IT-Infrastrukturen und Cloud-Umgebungen über IoT-Geräte und OT-Umgebungen bis hin zu KI-Systemen und KI-Agenten. Jeder Service ist auf die spezifischen Angriffsvektoren und Risiken der jeweiligen Technologie ausgerichtet.
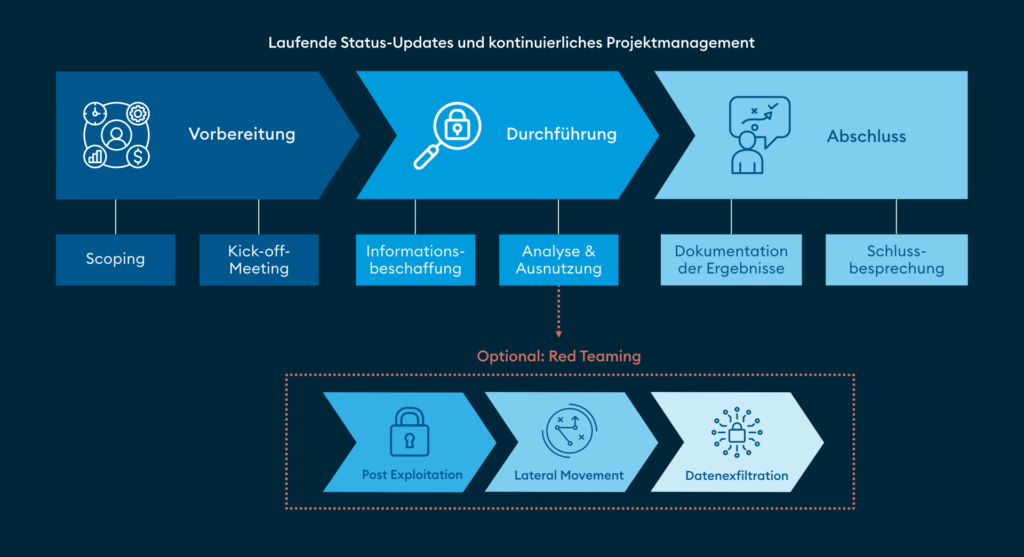
Ein Penetration Test bei Oneconsult läuft in drei Phasen ab: von der Vorbereitung über die technische Durchführung bis hin zum Abschluss mit Dokumentation und Schlussbesprechung. Während des gesamten Projekts begleiten wir Sie mit regelmässigen Status-Updates und einem transparenten Projektmanagement. Kritische Funde melden wir Ihnen umgehend. Wir orientieren uns an anerkannten Standards wie OSSTMM, NIST und OWASP, um ein strukturiertes Vorgehen, nachvollziehbare Ergebnisse sowie eine hohe Vergleichbarkeit verschiedener Prüfungen sicherzustellen.
Der Schlussbericht enthält folgende Bestandteile:
Jeder Penetration Test lässt sich flexibel an Ihre Ziele anpassen. Die vier zentralen Gestaltungsdimensionen umfassen:
Sie stellen unseren Experten gültige Zugangsdaten zur Verfügung (authentifiziert) oder verzichten bewusst darauf (nicht authentifiziert). Ein authentifizierter Test ermöglicht eine Prüfung aus interner Perspektive, während ein nicht authentifizierter Test das Vorgehen externer Angreifer ohne Zugangsdaten simuliert.
Der Test erfolgt entweder aus dem Internet (Outside) oder aus dem internen Netzwerk (Inside). So lassen sich sowohl von aussen erreichbare Angriffsflächen als auch Risiken innerhalb der eigenen Infrastruktur gezielt prüfen.
Die Tests werden vollständig durch unsere Experten durchgeführt (Expert-Led) oder – wo gewünscht und sinnvoll – zusätzlich KI-gestützt ergänzt. Der Einsatz von KI unterstützt bei der Mustererkennung, der Identifikation möglicher Angriffspfade und der Erweiterung der Tests. Die Ergebnisse werden in jedem Fall durch unsere Experten validiert und in belastbare Aussagen überführt.
Sie stellen unseren Experten vor dem Test viele (White-Box), einige (Grey-Box) oder (fast) keine Informationen (Black-Box) zum Testobjekt zur Verfügung. Je weniger Informationen unsere Tester vorab erhalten, desto realistischer entspricht der Test dem Vorgehen externer Angreifer. Je mehr Informationen verfügbar sind, desto gezielter und umfassender können wir das Testobjekt prüfen.
Der Fokus eines Penetration Test liegt dabei auf der technischen Überprüfung konkreter Testobjekte. Möchten Sie darüber hinaus die gesamte Erkennungs- und Reaktionsfähigkeit Ihrer Organisation prüfen, lohnt sich ein Blick auf die Unterschiede zwischen Penetration Test und Red Teaming.
Penetration Testing ist seit über zwei Jahrzehnten unsere Kernkompetenz. Unser eingespieltes, über 30-köpfiges Pentester-Team setzt jährlich mehrere hundert Projekte um.
Oneconsult ist ISO27001 zertifiziert und unsere Mitarbeitenden verfügen über anerkannte Branchenzertifizierungen wie OSCP, OSED, OSEP OSWE und OSWP von OffSec sowie BSCP, CRTO und weitere.
Wir setzen KI nur dort ein, wo es gewünscht, erlaubt und sinnvoll ist, gemäss dem Grundsatz «Human-led – AI-assisted» – also kontrolliert eingesetzt, transparent geprüft und stets durch Experten verantwortet.
Wir prüfen jede Art vernetzter Komponenten von klassischer IT über Cloud bis hin zu IoT-/OT- und KI-/LLM-Systemen.
Unsere Berichte enthalten ein verständliches Management Summary sowie konkrete Massnahmenempfehlungen, um Ihre Cyberresilienz nachhaltig zu erhöhen.
Vor der Offerte definieren wir gemeinsam den genauen Testumfang für maximale Relevanz und volle Kostentransparenz.
Unsere Tests unterstützen regulatorische Anforderungen (z. B. TLPT/DORA) und orientieren sich an Standards wie OWASP, OSSTMM, NIST und CIS-Benchmarks.

Die Kosten eines Penetration Tests lassen sich nicht pauschal beziffern. Sie richten sich nach dem individuellen Testumfang und werden transparent kalkuliert. Zu den wichtigsten Einflussfaktoren gehören:
Da jedes Unternehmen eine einzigartige Infrastruktur hat, definieren wir den Umfang vorab gemeinsam in einem Scoping-Termin. So erhalten Sie ein passgenaues Angebot ohne versteckte Kosten.
Nein. KI beschleunigt einzelne Aufgaben wie das Aufspüren bekannter Schwachstellen, ersetzt aber nicht die kreative, kontextbezogene Analyse eines erfahrenen Penetration-Testing-Teams. Komplexe Angriffsketten, Logikfehler und manuelle Verifikation bleiben menschliche Kernkompetenzen. KI dient dabei als Werkzeug, ist jedoch kein Ersatz.
Um Schwachstellen zu erkennen und zu beheben, bevor Angreifer sie ausnutzen. Ein Pentest liefert eine realistische Einschätzung Ihres Sicherheitsniveaus, unterstützt die Erfüllung regulatorischer Anforderungen (z. B. DORA, ISO 27001) und schützt vor finanziellen sowie reputativen Schäden.
Ein Penetration Test erfolgt in der Regel in drei Phasen. Im Rahmen der Vorbereitung finden gemeinsam mit dem Kunden ein Scoping- sowie ein Kick-off-Meeting statt. Anschliessend startet die technische Durchführung mit der Informationsbeschaffung zu den Zielsystemen, gefolgt von der Identifikation, Analyse und kontrollierten Ausnutzung der Schwachstellen. Abschliessend erhalten Sie einen Schlussbericht mit den Ergebnissen und Massnahmenempfehlungen. Optional können die Resultate in einer Schlussbesprechung erläutert werden. Während des gesamten Projekts halten wir Sie mit regelmässigen Status-Updates auf dem Laufenden und melden kritische Funde umgehend. Unsere Experten setzen dabei auf dieselben Methoden und Techniken wie reale Angreifer, um Schwachstellen unter praxisnahen Bedingungen zuverlässig zu identifizieren und fundiert zu bewerten.
Bei einem internen Penetration Test werden gezielt vorab als im Scope definierte Systeme innerhalb des internen Netzwerks, z. B. Server, Applikationen oder Netzwerkkomponenten, auf Schwachstellen geprüft. Im Fokus steht dabei die Identifikation und Verifikation von Sicherheitslücken innerhalb dieser Systeme
Im Rahmen eines Network Penetration Test werden Netzwerkkomponenten auf ausnutzbare Schwachstellen, etwa Server, Firewalls, Dienste und Konfigurationen, geprüft. Ziel ist es, Angriffswege im Netzwerk aufzudecken und mit klaren Massnahmenempfehlungen abzusichern.
Bei einem Penetration Test nach dem White-Box-Ansatz erhält das Testteam vorab umfassende Informationen zum Testobjekt, beispielsweise zu Architektur oder Quellcode, bzw. Zugangsdaten. Dadurch können Schwachstellen besonders effizient und umfassend identifiziert werden – auch solche, die von aussen kaum erkennbar sind.
Ein Vulnerability Scan identifiziert und priorisiert bekannte Schwachstellen meist automatisiert und zeigt, welche Schwachstellen theoretisch vorhanden sind. Ein Penetration Test geht weiter: Schwachstellen werden manuell verifiziert und bei Bedarf kontrolliert ausgenutzt, um zu zeigen, welchen realen Schaden Angreifer anrichten könnten. Zusätzlich deckt er auch unbekannte und logische Schwachstellen auf – etwa Fehler in der Geschäftslogik oder Angriffspfade, die erst durch die Kombination mehrerer einzelner Befunde entstehen und von automatisierten Scans nicht erkannt werden. Kurz gesagt: Ein Vulnerability Scan prüft die Breite, ein Pentest die Tiefe.
Ein Penetration Test identifiziert und validiert Schwachstellen in einer definierten Umgebung. Beim Red Teaming wird ein realistischer Cyberangriff simuliert und es wird versucht, definierte Ziele über den bestmöglichen Angriffspfad zu erreichen. Zudem wird geprüft, wie gut die Abwehr-, Erkennungs- und Reaktionsfähigkeit der Organisation ist. Mehr über die Unterschiede erfahren Sie in unserem Blogbeitrag «Die Unterschiede zwischen Penetration Test und Red Teaming».
Die Zahl der gemeldeten Cybervorfälle in der Schweiz bewegt sich seit Jahren auf einem hohen Niveau. Allein 2025 erhielt das Bundesamt für Cybersicherheit (BACS) über 64’000 Meldungen zu Cybervorfällen. Ein wesentlicher Erfolgsfaktor vieler Angriffe sind technische Schwachstellen, die vor dem Angriff nicht erkannt wurden. Penetration Tests helfen dabei, diese Risiken frühzeitig aufzudecken.
Erreichbarkeit von Montag bis Freitag 08.00 – 18.00 Uhr (Ausnahme: Kunden mit SLA – Bitte über die 24/7 IRR-Notfallnummer anrufen).
Privatpersonen wenden sich bitte an Ihren IT-Dienstleister des Vertrauens oder die lokale Polizeidienststelle.
Weitere Informationen zu unseren DFIR-Services finden Sie hier:

Nichts verpassen! Melden Sie sich für unseren kostenlosen Newsletter an.
